Qui contrôle réellement le site web de votre entreprise ?
Nom de domaine, hébergement, CMS et sauvegardes reposent sur des accès différents. Un inventaire simple évite bien des blocages lorsqu’un prestataire change.
Actualités, informations et évolutions dans les domaines de l’hébergement, de la sécurité et de l’infrastructure Internet.
Nom de domaine, hébergement, CMS et sauvegardes reposent sur des accès différents. Un inventaire simple évite bien des blocages lorsqu’un prestataire change.
L’article « En-têtes de sécurité web : une protection utile côté navigateur » examine un problème opérationnel concret qui peut influencer la…
L’article « Les sauvegardes sont des actifs de sécurité que les attaquants ne doivent pas pouvoir supprimer » examine un problème opérationnel…
L’article « Moindre privilège en hébergement web : donner uniquement les accès nécessaires » examine un problème opérationnel concret qui peut…
L’article « Persistance des malwares : supprimer le fichier visible ne suffit pas toujours » examine un problème opérationnel concret qui peut…
L’article « Pourquoi les correctifs de sécurité ne peuvent pas toujours attendre » examine un problème opérationnel concret qui peut influencer…
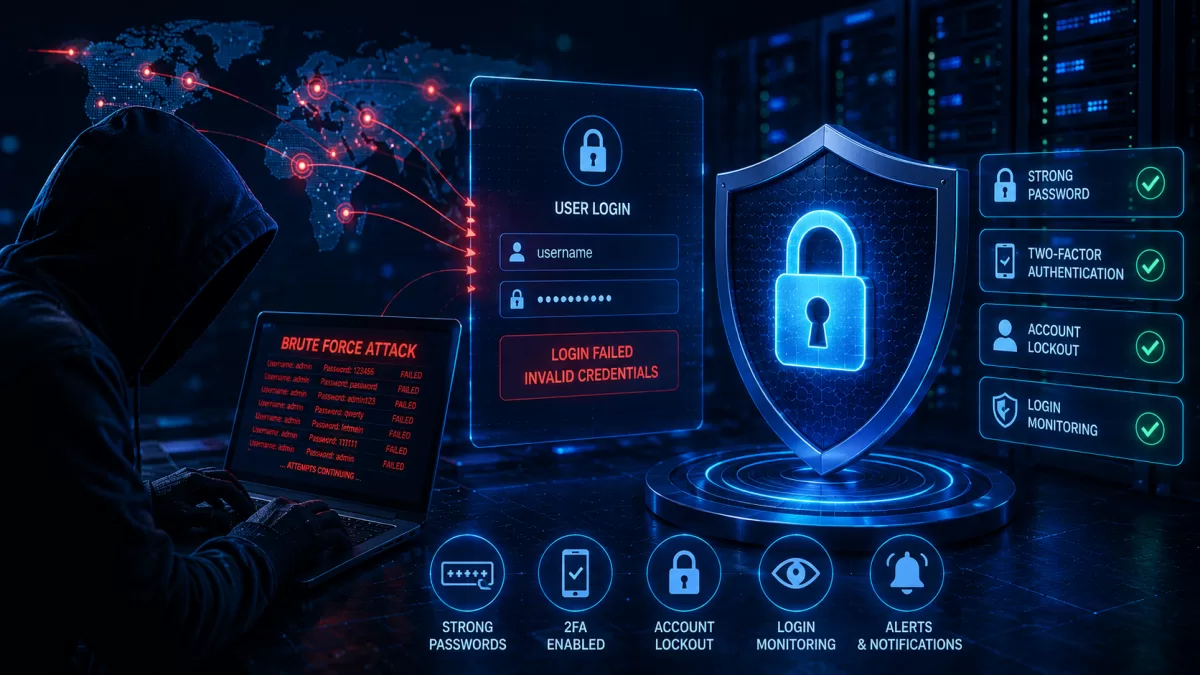
L’article « Attaques par force brute : mieux protéger les comptes d’hébergement » examine un problème opérationnel concret qui peut influencer la…
Le 25 août 2025, CISA a ajouté au KEV deux vulnérabilités Citrix Session Recording et une vulnérabilité Git en raison de preuves d’exploitation…
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les logs fournissent une chronologie des requêtes, des événements d’authentification, des erreurs et de l’activité système.
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Le 28 juillet 2025, la CISA a ajouté CVE-2025-20281 et CVE-2025-20337, affectant Cisco Identity Services Engine, à son catalogue Known Exploited…
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les sauvegardes servent avant tout à restaurer des systèmes après suppression, corruption, panne ou compromission.
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Le 16 juin 2025, la CISA a ajouté CVE-2025-43200, touchant plusieurs produits Apple, et CVE-2023-33538, affectant des routeurs TP-Link, à son…